NIS2 en je camerasysteem: zo regel je het aantoonbaar
In de Cyberbeveiligingswet staat het woord camera niet. Toch valt je camerasysteem onder je zorgplicht zodra je organisatie onder de wet valt. Een IP-camera, de recorder en de software zijn apparaten in je netwerk, met accounts, firmware en een leverancier. Hieronder per artikel wat dat vraagt, en een check in tien punten die je morgen kunt lopen.
 Door Marc Herdes, oprichter · bijgewerkt 31 oktober 2026 · wetteksten nagelezen op wetten.overheid.nl
Valt je camerasysteem onder de Cyberbeveiligingswet?
De wet geldt voor organisaties, niet voor apparaten. Is jouw organisatie een essentiële of belangrijke entiteit, dan zijn je camera’s, je recorder of videoserver en de app waarmee je kijkt gewoon netwerk- en informatiesystemen. Ze horen dan in je risicoanalyse, je lijst met assets en je toegangsbeleid, net als een laptop of een server.
Sector en grootte bepalen samen of je erbinnen valt. Twijfel je, doe dan de zelfevaluatie van de Rijksinspectie Digitale Infrastructuur of vraag het je jurist. Wij bepalen dat niet voor je. Wat we wel doen: het camerasysteem zo neerzetten dat je het in je dossier kunt laten zien.
Valt je klant onder de wet en jij niet? Reken er dan op dat zijn inkoopafdeling je dezelfde vragen stelt. Artikel 10 van het Besluit laat die klant zijn leveranciers toetsen, en daar hoort jouw pand soms bij.
Wat de wet per artikel vraagt, vertaald naar je camera’s
Artikel 21 van de wet noemt de onderwerpen. Het Cyberbeveiligingsbesluit maakt ze concreet: artikel 5 maakt art. 6 t/m 18 bindend voor iedereen onder de wet. Dit zijn de artikelen die bij een camerasysteem echt iets betekenen.
| Artikel | Wat er staat | Bij je camerasysteem | Wat wij opleveren |
|---|---|---|---|
| Cbb art. 7 | Risicobeheer met vastgelegde methode en acceptatiecriteria | Welke camera kijkt waarop, en wat gebeurt er als het systeem een dag uitvalt of wordt overgenomen? | Een overzicht per camerapositie: doel, risico, wat er gebeurt bij uitval |
| Cbb art. 8 | Incidenten detecteren en afhandelen, gebeurtenissen loggen, logs beschermen tegen wijziging | Aanmeldingen, exports en gewijzigde instellingen in de videosoftware; een melding als een camera offline gaat | Audit log aan, meldingen naar een vaste persoon, logs op een plek waar gebruikers ze niet kunnen wissen |
| Cbb art. 9 | Continuïteit, herstelplannen, back-ups periodiek controleren | Een back-up van de configuratie, een UPS, en weten hoe lang herstel duurt als de recorder stuk gaat | Configuratieback-up bij oplevering en na elke wijziging, UPS in de kast |
| Cbb art. 10 | Beleid voor de toeleveringsketen, directe leveranciers periodiek toetsen | De fabrikant (krijgt het model nog updates?) en de installateur (wie heeft er toegang?) | Per merk de updatetermijn en het meldpunt voor kwetsbaarheden; onze eigen toegang op papier |
| Cbb art. 11 | Veilig verwerven en onderhouden, configuratie- en wijzigingsbeheer | Wie mag iets aanpassen, en waar staat welke wijziging is gedaan? | Wijzigingslog in het opleverdossier, onderhoud volgens vaste ronde |
| Cbb art. 13 | Beleid voor cryptografie en sleutelbeheer | Versleuteld verkeer tussen camera, server en app; versleuteld archief waar het product dat kan | Versleuteling aangezet en vastgelegd welke instelling waar staat |
| Cbb art. 15 | Beleid voor logische en fysieke toegang; identiteiten uitgeven, wijzigen, intrekken en periodiek herzien | Accounts per persoon, rechten per rol (live, terugkijken, exporteren, beheer), de kast met de recorder op slot | Rechtenmatrix, geen gedeelde beheerder, afgesloten kast |
| Cbb art. 16 | Een volledige en actuele inventaris van assets | Elke camera met model, serienummer, IP-adres, firmwareversie en plek | Inventarislijst bij oplevering, bijgewerkt na elk bezoek |
| Cbb art. 17 | Meldingen over kwetsbaarheden beoordelen en de uitkomst schriftelijk vastleggen | Een advies van de fabrikant over een lek in jouw model: wat doe je ermee? | Beoordeling per advies, update of reden waarom niet |
| Cbw 21 lid 3 onder j | Waar gepast multifactorauthenticatie | Meekijken van buiten de deur | Toegang op afstand alleen met een tweede stap of via een VPN |
De check: NIS2 en je camerasysteem in 10 punten
Loop deze lijst langs met degene die het systeem beheert. Elk punt heeft een toets die je zelf kunt doen. Kun je bij een punt niets laten zien, dan weet je waar je begint.
- Er is een lijst van elke cameraModel, serienummer, IP-adres, firmware en plek. Ook de camera die er later bij is gehangen.Toets: tel de camera’s op het scherm en op de lijst. Zelfde aantal?
- Niemand logt in als ‘admin’Iedere gebruiker heeft een eigen account. Het fabrieksaccount is uitgeschakeld of heeft een lang wachtwoord dat niemand dagelijks gebruikt.Toets: open het gebruikersoverzicht. Staan er namen of functies?
- Rechten passen bij de taakDe receptie ziet live beeld. Terugkijken en exporteren is voor een paar mensen. Instellingen wijzigen voor nog minder.Toets: wie mag beelden exporteren, en waarom die persoon?
- Wie weggaat, is er dezelfde dag uitOok de oude installateur en de stagiair van vorig jaar.Toets: zoek drie mensen die vertrokken zijn in de gebruikerslijst.
- Camera’s zitten in een eigen netwerkEen apart VLAN, met firewallregels die alleen het verkeer naar de recorder of server doorlaten.Toets: kun je vanaf een kantoorlaptop de webpagina van een camera openen? Dan is het niet gescheiden.
- Geen poort open naar internetMeekijken van buiten gaat via een VPN of via de beheeromgeving van de fabrikant, met een tweede stap bij het inloggen.Toets: laat je IT-partij de doorgezette poorten in de router uitlezen.
- Firmware heeft een vaste rondeBij elk onderhoudsbezoek, en eerder bij een advies van de fabrikant. Een model zonder updates gaat op de vervanglijst.Toets: welke firmwareversie draait je recorder, en van wanneer is die?
- Het logboek staat aan en blijft staanAanmeldingen, exports en gewijzigde instellingen worden vastgelegd, op een plek waar een gebruiker ze niet kan wissen.Toets: zoek op wie gisteren heeft ingelogd.
- De kast is dichtRecorder, switch en UPS staan in een afgesloten kast of ruimte. Wie de sleutel of het recht heeft, staat op papier.Toets: kan een bezoeker de recorder aanraken?
- Er is een plan voor uitvalEen configuratieback-up, een UPS, en een afspraak wie er komt als het systeem stilvalt.Toets: hoe lang zit je zonder beeld als de recorder morgen stuk gaat?
Zo bouwen wij een camerasysteem voor een NIS2-omgeving
De meeste punten uit de check zijn geen kwestie van een duurder product. Het zijn keuzes bij de aanleg. Zo doen wij dat bij zakelijke klanten:
Eerst het netwerk
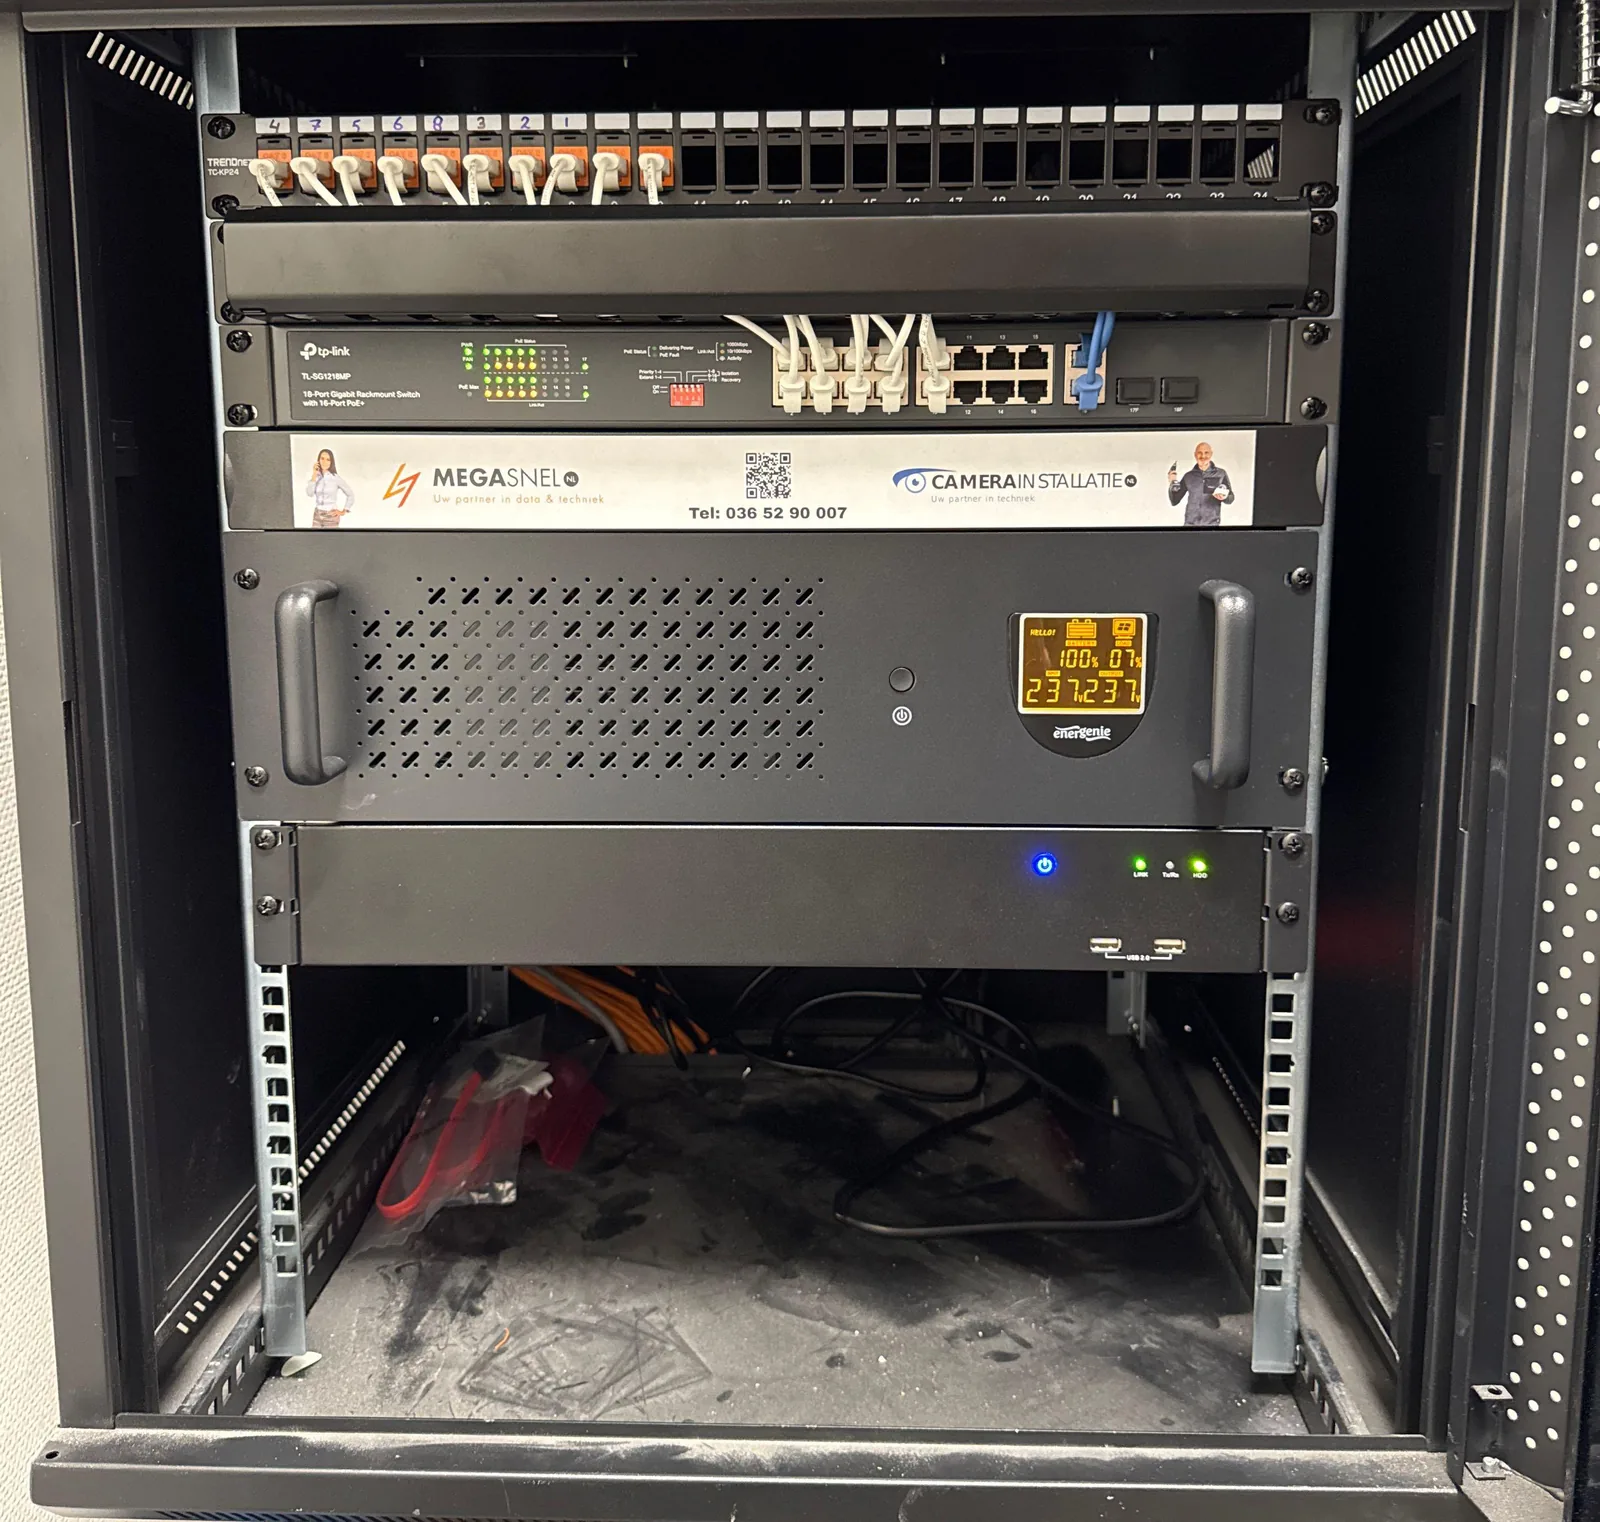
Camera’s krijgen een eigen VLAN. De firewall laat alleen het verkeer van camera naar recorder of videoserver door, en van die server naar de mensen die mogen kijken. Een camera die uit zichzelf naar buiten wil, komt niet verder dan zijn eigen netwerk. Dat bouwen we met Fortinet, UniFi en Omada. Heb je een eigen ICT-afdeling, dan stemmen we de regels met hen af in plaats van eromheen te werken. Hoe zo’n scheiding in UniFi werkt, staat in een VLAN voor camera’s instellen in UniFi.
Opname op hardware die van jou is
De opname staat op een recorder of server in jouw kast. Voor grotere systemen werken we met Nx Witness, Milestone XProtect of Genetec. Die draaien op een server die van jou is, met accounts per persoon, rechten die per rol verschillen, plus een audit log van elke handeling. In Nx Witness zetten we het versleutelde verkeer en de archiefversleuteling zelf aan, want dat staat niet standaard goed.
Een dossier dat klopt
Bij oplevering krijg je de inventaris, de rechtenmatrix, de netwerkregels en de firmwareversies op papier. Na elk bezoek werken we dat bij. Dat is het stuk dat een auditor vraagt, en dat bij overgenomen systemen bijna altijd ontbreekt.
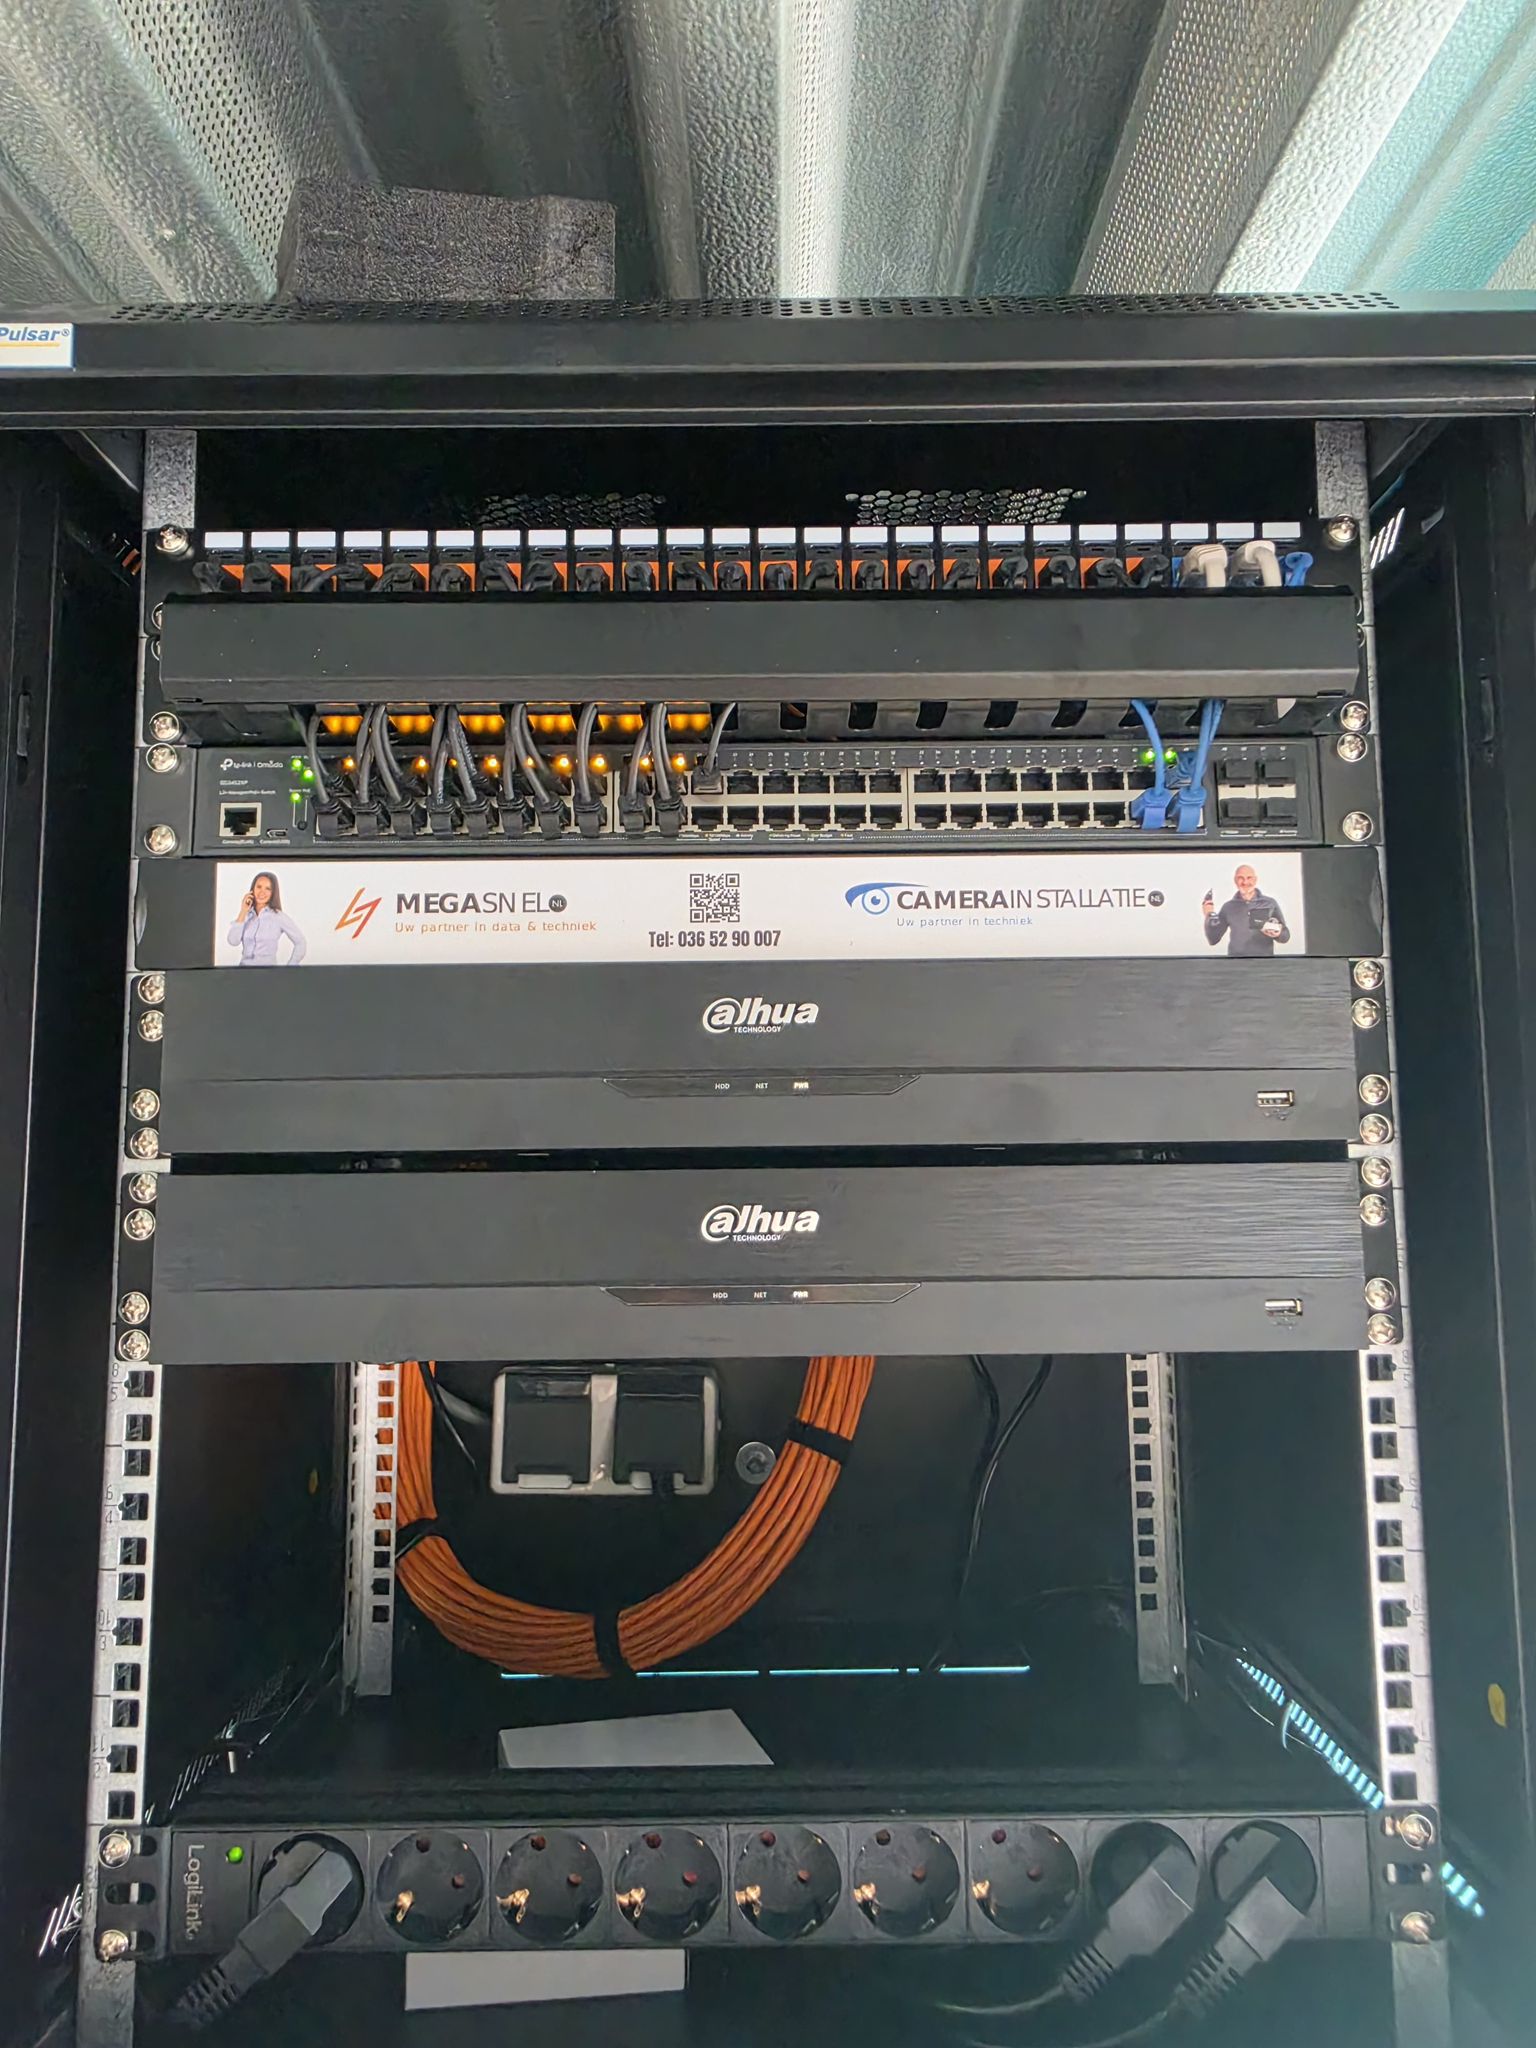
Een voorbeeld uit de praktijk: voor een bedrijfspand in Amsterdam met een NIS2-beleid kozen we samen met de klant het merk en draait de opname op een recorder die naast de switches in hun eigen kast staat. De klant wilde kiezen welke apparaten zijn netwerk in gaan, en de opnames binnen de muren houden.
Merk en herkomst: hoe zit het met de NDAA?
De Cyberbeveiligingswet verbiedt geen enkel cameramerk. Waar de wet wel om vraagt, is artikel 10 van het Besluit: neem het risico van je leveranciers mee in je afweging. Bij camera’s gaat dat over drie vragen. Krijgt dit model nog updates? Meldt de fabrikant lekken openbaar? En waar gaat het beeld naartoe als je de app gebruikt?
De NDAA is een Amerikaanse wet. Sectie 889 verbiedt Amerikaanse overheidsdiensten om apparatuur van een aantal Chinese fabrikanten in te kopen. In Nederland heeft die wet geen kracht. Wel nemen sommige organisaties hem over in hun eigen beleid of in een aanbesteding. Als een fabrikant zegt dat hij aan sectie 889 voldoet, is dat een verklaring van die fabrikant, geen keurmerk. Die verklaring leggen we op tafel; jij toetst haar aan je beleid.
Camera’s van Dahua en Hikvision mag je in Nederland ophangen, en wij installeren ze ook. Moet je toch om, dan gaat dat in fases. Nx Witness en Milestone XProtect nemen oude en nieuwe camera’s tegelijk op, dus de bewaking loopt tijdens de overstap door. Welke merken we waarvoor inzetten, staat in het artikel over camera’s, alarm en toegang onder de Cyberbeveiligingswet.
Wacht even, er zit een nuance in het verhaal. Je hoeft niet alles te vervangen.Eline Klaver, adviseur, over een bestaand camerasysteem dat aan nieuw beleid moet voldoen
Meldplicht: wanneer telt een incident met je camera’s?
Meldplichtige incidenten gaan naar je CSIRT en je toezichthouder, via het portaal van het NCSC. De termijnen staan in de wet zelf:
Wanneer een incident significant is, staat per sector in een ministeriële regeling. Bij camera’s helpt een vuistregel. Gaat er een camera kapot, dan is dat onderhoud. Is een camera of recorder gebruikt om je netwerk binnen te komen, of zijn beelden van een beveiligde ruimte bij een onbekende beland, dan raak je aan je dienstverlening en je informatie. Leg dan eerst vast wat er gebeurde: het logboek uit punt 8 van de check is precies wat je in die eerste 24 uur nodig hebt.
NIS2 en de AVG: twee toetsen, niet één
Beide wetten gaan over hetzelfde systeem, maar ze stellen een andere vraag. De Cyberbeveiligingswet kijkt of je systeem veilig en beschikbaar blijft. De AVG kijkt naar wat je met beelden van mensen doet: met welk doel je filmt, welke bewaartermijn je hanteert en wie mag terugkijken. Een systeem kan voor de één in orde zijn en voor de ander niet. Een gedeeld beheerdersaccount is een probleem voor allebei. Een camera die op de werkplek van één medewerker gericht staat, is vooral een AVG-vraag. Meer over de regels rond filmen staat in beveiligingscamera’s: wat mag wel en niet.
Veelgestelde vragen
Valt mijn camerasysteem onder NIS2?
Niet als los product. De Cyberbeveiligingswet geldt voor je organisatie. Valt die eronder, dan is een IP-camerasysteem een van je netwerk- en informatiesystemen en hoort het in je risicoanalyse, je inventaris en je toegangsbeleid.
Kan ik een camera kopen met een NIS2-keurmerk?
Nee. De wet kent geen keurmerk voor camera’s of recorders. Een fabrikant kan je wel helpen met ondertekende firmware, versleuteling en een vast proces voor kwetsbaarheden. Of dat genoeg is, toets je aan je eigen beleid.
Moet ik mijn Dahua- of Hikvision-camera’s vervangen?
De Cyberbeveiligingswet verbiedt geen merk. Artikel 10 van het Cyberbeveiligingsbesluit vraagt wel dat je het risico van je leveranciers weegt. Vraagt jouw beleid of een aanbesteding om een andere herkomst, dan vervang je in fases.
Is een gehackte camera een meldplichtig incident?
Dat bepalen de gevolgen voor je dienstverlening. Een kapotte camera is geen significant incident. Een camera die als opstap naar je kantoornetwerk is gebruikt, kan dat wel zijn. Een vroege waarschuwing gaat binnen 24 uur, de melding binnen 72 uur.
Hoe lang moet ik de logboeken van mijn camerasysteem bewaren?
Het Cyberbeveiligingsbesluit noemt geen vast aantal dagen. Artikel 8 vraagt dat je relevante gebeurtenissen logt en die logs gedurende een vooraf bepaalde periode beschermt tegen ongeautoriseerde wijzigingen. Die periode leg je zelf vast.
NIS2 of AVG: welke wet gaat waarover bij camera’s?
NIS2 gaat over de beveiliging en beschikbaarheid van je systemen. De AVG gaat over wat je met beelden van mensen doet: doel, bewaartermijn en wie ze inziet. Een systeem kan aan het een voldoen en aan het ander niet.
Bronnen
- Cyberbeveiligingswet, BWBR0052872, Stb. 2026, 187: art. 21 (zorgplicht), 24 (bestuur), 26, 27 en 29 (melden), 43 en 44 (register). wetten.overheid.nl
- Cyberbeveiligingsbesluit, BWBR0052875, Stb. 2026, 189: art. 5 t/m 18. wetten.overheid.nl
- NIS2-richtlijn, (EU) 2022/2555, art. 21 en 23. EUR-Lex
- Rijksoverheid, nieuwsbericht 15 augustus 2026: Cyberbeveiligingswet en Wet weerbaarheid kritieke entiteiten van kracht. rijksoverheid.nl
- NCSC: registratie en melden voor organisaties onder de Cyberbeveiligingswet. ncsc.nl
- John S. McCain National Defense Authorization Act for Fiscal Year 2019, sectie 889.
Wil je weten hoe je camerasysteem ervoor staat?
We lopen de tien punten met je langs, ook bij een systeem van een andere installateur. Op papier zie je daarna wat in orde is en wat niet. Wat je laat doen, kies je zelf.
CameraInstallatie.nl · VEB erkend beveiligingsbedrijf · Bedrijf van het Jaar 2024-2025. Dit is uitleg, geen juridisch advies. Valt je organisatie onder de wet? De zelfevaluatie van de RDI of je jurist geeft uitsluitsel.